
Die proisraelische Hackergruppe Gonjeshke Darande hat am 18. Juni mehr als 90 Millionen Dollar in Kryptowährungen von Nobitex abgezogen, der größten Kryptobörse Irans. Einen Teil der Beute schickten die Angreifer an Adressen, deren private Schlüssel offenbar nicht existieren. Die Coins sind dadurch dauerhaft unzugänglich. Fast 50 Millionen USDT könnten dagegen weiterhin wiederhergestellt werden.
Angriff auf eine zentrale iranische Börse
Der Angriff traf mehrere Krypto-Assets auf unterschiedlichen Blockchains. Zu den gestohlenen Beständen gehörten Bitcoin, Ethereum, Dogecoin, Ripple, Solana, Tron und Ton sowie USDT, Pepe und weitere Token. Wie genau die Hacker Zugriff auf die Wallets oder Konten erhielten, ist nicht bekannt. Auch eine vollständige Aufschlüsselung der entwendeten Summen nach einzelnen Assets liegt nicht vor.
Nobitex spielt im iranischen Kryptomarkt eine zentrale Rolle. Die Analysefirma Chainalysis bezeichnet die Plattform als größte Börse des Landes und als wichtige Säule des dortigen Digital-Asset-Ökosystems. Iraner nutzten sie, um Zugang zu internationalen Kryptomärkten zu erhalten und Geld über Landesgrenzen zu bewegen. Sanktionen und staatliche Kapitalkontrollen erschweren solche Transaktionen über herkömmliche Wege.
Nach Angaben von Chainalysis summieren sich die Einzahlungen in Kryptowährungen auf Nobitex auf mehr als elf Milliarden Dollar. Das ist ein kumulierter Wert der Einzahlungen und nicht gleichbedeutend mit dem Betrag, der zum Zeitpunkt des Angriffs auf der Börse lag. Die gestohlenen mehr als 90 Millionen Dollar machen laut der Analyse nur einen Teil der dort vorhandenen Vermögenswerte aus.
Politisches Motiv und offene Fragen zur Auswahl der Wallets
Gonjeshke Darande bekannte sich zu dem Angriff und stellte ihn als politischen Schlag gegen das iranische Regime dar. Die Gruppe bezeichnete Kryptowährungen als ein bevorzugtes Werkzeug des Regimes, um Sanktionen zu umgehen. Die verfügbaren Informationen belegen jedoch nicht, welche konkreten Konten die Hacker angriffen oder wie sie die betroffenen Wallets auswählten.
Die Quelle hält zwei Erklärungen für möglich: Die Angreifer könnten lediglich Hot Wallets geleert oder gezielt Vermögenswerte der Revolutionsgarden ins Visier genommen haben. Das sind Vermutungen, keine bestätigten Abläufe. Auch ist nicht bekannt, ob die Gruppe wegen technischer Grenzen bei knapp 100 Millionen Dollar stoppte oder aus einem anderen Grund nicht mehr entwendete.
Die Verbindung Nobitex’ zu staatlichen und kriminellen Akteuren macht die Folgen schwerer einzuordnen. Chainalysis verweist auf Transaktionen mit Wallets, die mit Ransomware-Betreibern, den iranischen Revolutionsgarden, den Huthis und der Hamas in Verbindung stehen. Die Analyse nennt auch Verbindungen und Auszahlungen an mit der Hamas verbundene Medien sowie an die sanktionierten russischen Börsen Garantex und Bitpapa.
Das bedeutet nicht, dass alle Nutzer der Börse an solchen Aktivitäten beteiligt waren. Nobitex diente auch Iranern, die in Kryptowährungen investieren oder Geld ins Ausland senden wollten. Für diese Kunden ist entscheidend, ob sie weiterhin auf ihre Guthaben zugreifen können. Die Börse erklärte nach dem Angriff, die Kundengelder seien sicher, und kündigte neu eingerichtete Cold Wallets an. Ob sämtliche betroffenen Nutzer tatsächlich ohne Einschränkungen über ihre Bestände verfügen können, geht aus den vorliegenden Angaben nicht hervor.
Warum nicht alle gestohlenen Token verloren sind
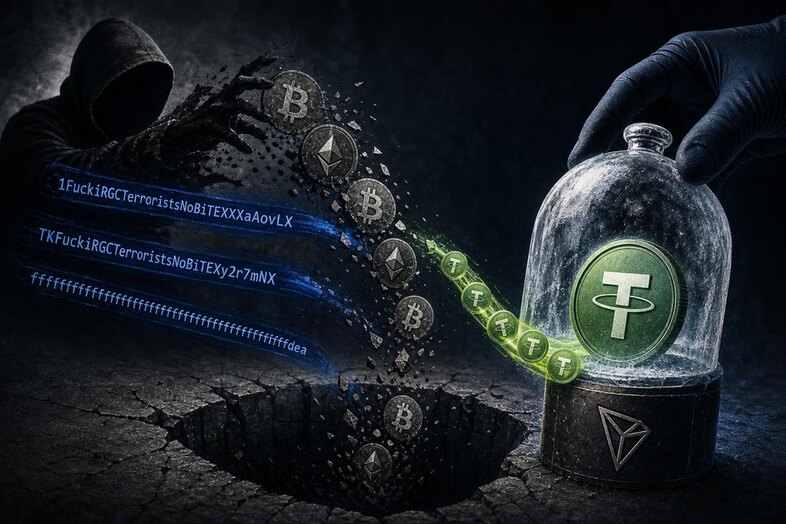
Die Hacker überwiesen einen Teil der Beute an auffällige Adressen mit Zeichenfolgen wie „1FuckiRGCTerroristsNoBiTEXXXaAovLX“ und „TKFuckiRGCTerroristsNoBiTEXy2r7mNX“. Eine weitere Adresse bestand aus einer langen Folge von „f“ und endete auf „dea“. Solche sogenannten Vanity-Adressen lassen sich mit bestimmten Zeichenfolgen erzeugen. Bei den hier verwendeten langen Kombinationen wäre die Suche nach passenden Schlüsseln laut Quelle selbst für leistungsfähige Rechner extrem aufwendig. Die Angreifer verwendeten deshalb Adressen, zu denen sie keinen privaten Schlüssel besitzen.
Auf diese Weise machten sie deutlich, dass sie die dorthin gesendeten Coins selbst nicht ausgeben können. Rund 18 Bitcoin und 262 Ether gelten auf diesen Adressen als unwiederbringlich verloren. Ob die Hacker weitere Beträge auf andere, nicht veröffentlichte Adressen transferierten, ist nicht bekannt. Die demonstrative Unzugänglichkeit passt zur von der Gruppe behaupteten politischen Motivation, beweist aber für sich genommen nicht, was mit allen gestohlenen Beständen geschah.
Anders liegt der Fall bei fast 50 Millionen USDT auf einer Tron-Adresse. USDT ist dort ein Token, dessen Funktion von einem Smart Contract abhängt. Tether kann solche Token einfrieren, vernichten und neu ausgeben. Falls Eigentümer ihre Ansprüche nachweisen und keine Finanzsanktionen einer Rückgabe entgegenstehen, kann das Unternehmen die Token nach der Darstellung der Quelle wiederherstellen und auszahlen.
Damit hängt ein möglicher finanzieller Verlust nicht allein davon ab, ob die Angreifer die Schlüssel zu den Token kontrollieren. Bei den USDT ist auch entscheidend, ob Tether sie einfriert und wie das Unternehmen einen möglichen Anspruch prüft. Die Quelle stellt eine Beschlagnahmung zugunsten anderer Akteure als Möglichkeit dar, bestätigt aber weder eine solche Entscheidung noch eine Auszahlung. Zu konkreten Kursbewegungen von Bitcoin, Ether oder anderen betroffenen Assets enthält sie keine Angaben; eine Marktreaktion lässt sich daher nicht beziffern.
Quellcode der Börse veröffentlicht
Nach dem Zugriff auf die Wallets veröffentlichten die Hacker den vollständigen Quellcode von Nobitex. Darin enthalten waren laut Quelle auch eine Serverliste und weitere sensible Informationen. Welche konkreten Systeme dadurch gefährdet sind oder ob daraus weitere Angriffe folgten, ist nicht belegt. Für die Börse und ihre Nutzer bedeutet die Veröffentlichung jedoch, dass neben dem Verlust einzelner Krypto-Bestände auch der Umgang mit offengelegten technischen Informationen ansteht.
Die bislang bezifferten Folgen bleiben damit unterschiedlich: Etwa 18 Bitcoin und 262 Ether sind an den beschriebenen Adressen nicht mehr auszugeben; nahezu 50 Millionen USDT auf Tron können unter bestimmten Voraussetzungen wiederhergestellt werden. Nobitex kündigte nach dem Angriff an, neue Cold Wallets einzusetzen.